この記事で学ぶこと
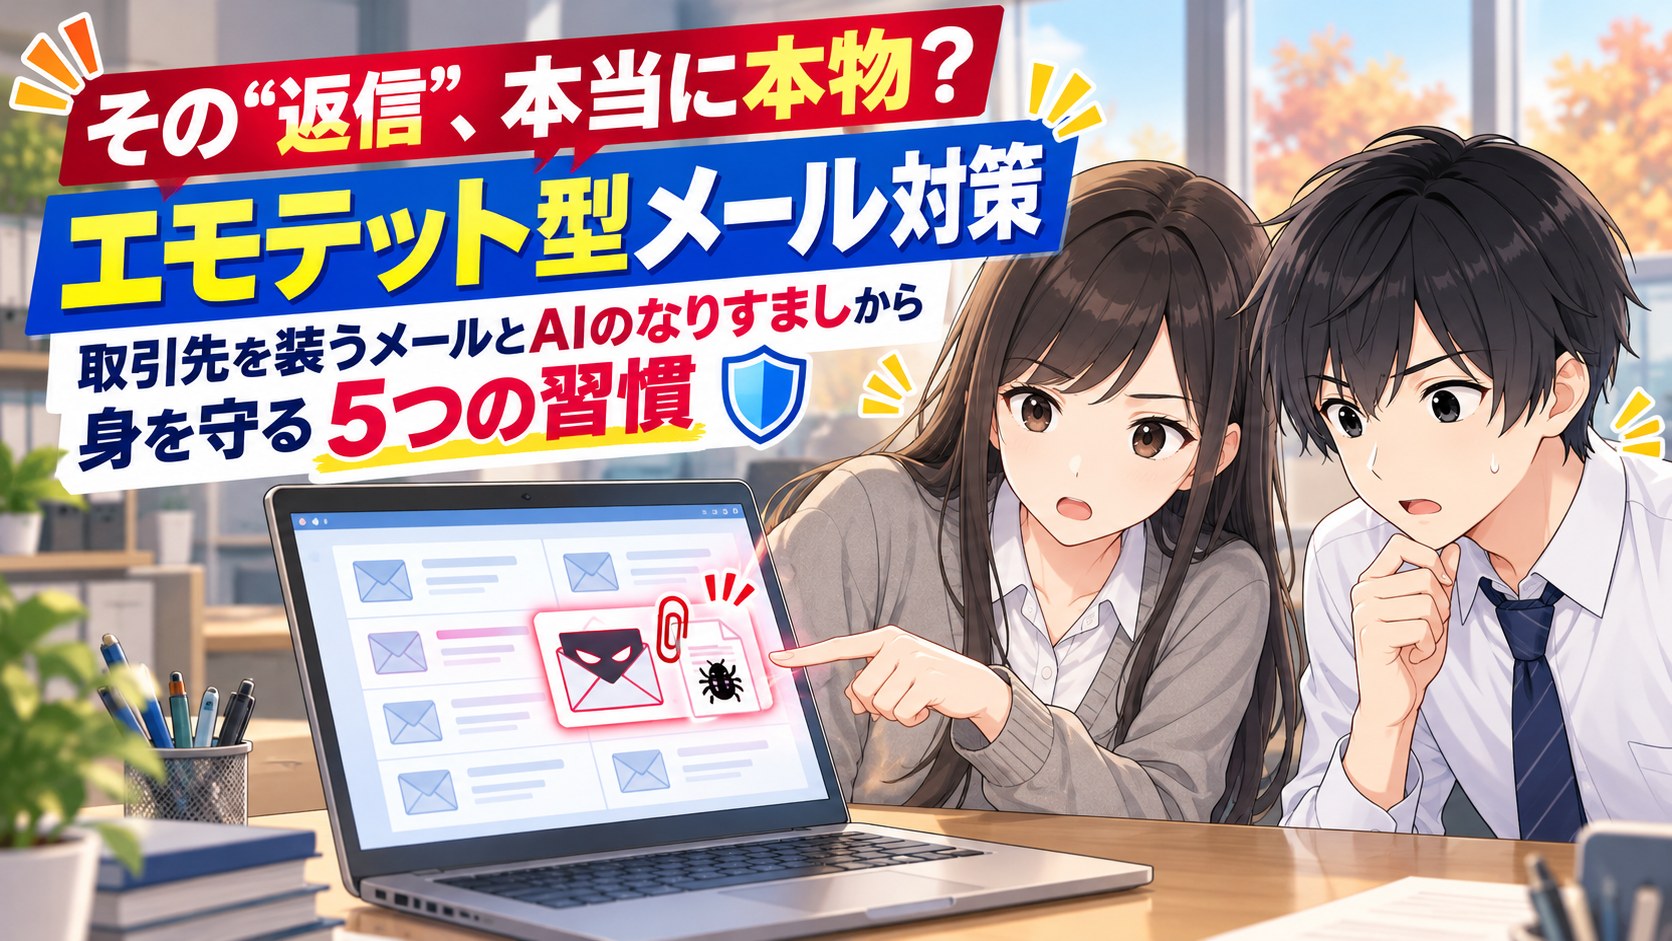
前回は第56話:詐欺メールの見分け方を学んだハヤト君。今回は、その仕事版ともいえる「取引先からの返信を装うメール」の対策です。
この手口を世界中に広めたのが、ウイルス「Emotet(エモテット)」でした。エモテット自体は今は活動が確認されていませんが、「本物のやり取りに紛れ込む」手口は、AIの悪用でさらに見分けにくくなっています。この記事では、新社会人が知っておきたい仕組みと5つの対策を、ハヤト君とマナミ先輩のやり取りで解説します。
登場人物紹介
ハヤト:社会人一年目。仕事も生活も半人前だが、みんなに笑われながらも楽しく勉強中!
マナミ:ハヤトの職場の一年先輩。世間知らずで未熟なハヤトを放っておけず、何かと世話を焼きたがる。
プロローグ:取引先からの「返信メール」?
——ある日の午後、会社にて。
マナミさん、ちょっといいですか?取引先のA社から「Re: 先日の打ち合わせ」っていう件名でメールが来たんですけど、Wordのファイルが添付されてて。前のメールで、ぼく、何も送ってないんですよね……。
……ハヤトくん、それ、開かないで。昔大流行した「エモテット」と同じ手口かもしれない。
エモテット?名前は聞いたことありますけど……。
取引先との本物のやり取りを盗んで、その「返信」のふりをして送ってくるウイルスよ。エモテット自体はもう見かけなくなったけど、同じやり方は今も使われてるの。
えええ!?危なかった……。
エモテット(Emotet)とは?今はどうなっている?
エモテットは、メールの添付ファイルやリンクから感染を広げるウイルス(マルウェア)です。日本でも官公庁や企業を含む多くの組織が被害を受けました。特徴は次のとおりです。
- 本物のメールのやり取りを盗み、その「返信」を装う:件名に「Re:」が付き、過去の本文も引用されているので見分けにくい
- 添付のWord・Excelファイルのマクロ機能で感染させる(後にZIPやOneNoteなど、形を変えたものも出た)
- 感染したパソコンから、さらにメール情報を盗む:取引先や知人へと、ねずみ算式に広がる
- ほかのウイルス(ランサムウェアなど)の入り口にもなる
今の状況
- JPCERT/CC(日本のセキュリティ専門機関)によると、エモテットは2023年4月以降、活動が確認されていません。
- エモテットの感染を調べるツール「EmoCheck」は、2026年4月に配布が終了し、脆弱性が見つかったため「直ちに利用を停止」するよう呼びかけられています。古い記事などで紹介されていても、使わないでください。
- ただし、「本物のやり取りに紛れ込んで、添付ファイルやリンクを開かせる」という手口そのものは、ほかの攻撃でも今も使われています。
怖いのは、感染した本人だけじゃなくて、その人のメールに残っている取引先や友人にまで被害が広がること。たった1人の「つい開いちゃった」が、まわりみんなに迷惑をかけるのよ。
AI時代のなりすまし——「いつもの相手」が偽物かもしれない
IPA(情報処理推進機構)の「情報セキュリティ10大脅威 2026」の組織向けランキングでは、「AIの利用をめぐるサイバーリスク」が初めて選ばれて3位、「ビジネスメール詐欺」が10位に入っています。
- ビジネスメール詐欺:取引先や上司になりすまして、「振込先の口座が変わりました」「至急この口座に送金して」などと依頼し、お金をだまし取る
- AIで作った自然な文章:相手の会社名や担当者名、過去のやり取りに合わせた、違和感のないメールが作られる
- AIで作った声や動画:上司や取引先の声・顔をまねた電話やビデオ会議で、送金や情報の提供を求める事例も海外で報告されている
対策の基本は1つ。お金・パスワード・機密情報に関わる依頼は、メールとは別の手段で本人に確かめることです。その際は、届いたメールに書かれた電話番号ではなく、以前から知っている連絡先を使います。
返信を装うメール・なりすましを防ぐ5つの習慣
① 送った覚えのない添付ファイル・リンクは開かない
「Re:」が付いた返信でも、自分が送った覚えのない添付ファイルや、話の流れと関係ないリンクが付いていたら疑いましょう。見分け方の基本は、第56話で紹介したチェックポイントと同じです。
ハヤトくんがさっき気づいた「自分が送ってないのに添付ファイルが付いてる」っていう違和感。それがまさに正しい着眼点よ。
マナミさんに教わった詐欺メールのチェックポイントのおかげです!
② マクロは有効にしない・ブロックを解除しない
WordやExcelのマクロは、ウイルスの入り口として悪用されてきました。今のOfficeでは、インターネットやメールから受け取ったファイルのマクロは、初めから実行がブロックされるようになっています(画面上部に赤い「セキュリティ リスク」の表示が出ます)。
- このブロックを、自分の判断で解除しない(ファイルのプロパティの「許可する」にチェックを入れる、など)
- 黄色いバーの「コンテンツの有効化」が出たときも、押す前に送信者に確認する
- 仕事でどうしてもマクロ付きのファイルが必要なときは、送信者に電話やチャットで確かめ、会社のルールに従う
③ お金・パスワードの依頼は、別の手段で本人確認
「振込先が変わった」「パスワードを教えて」「至急このファイルを見て」——こうした依頼は、メールに返信して確認するのではなく、知っている電話番号や社内チャットなど、別の手段で本人に確かめましょう。声やビデオでも、少しでも違和感があれば同じです。
④ OS・Office・セキュリティソフトを最新にしておく
WindowsのMicrosoft Defender(Windows セキュリティ)や会社指定のセキュリティソフトを有効にし、Windows・Office・ブラウザーの更新はこまめに行いましょう。見つかった弱点は、更新でふさがれます。
⑤ パスワードを使い回さない+2段階認証
- 同じパスワードを複数のサービスで使い回さない
- パスワード管理アプリ(パスワードマネージャー)を活用する
- 対応しているサービスでは、2段階認証やパスキーを設定する
「開いてしまったかも」と思ったら
- パソコンをネットワークから切り離す(Wi-Fiを切る・LANケーブルを抜く)
- すぐに会社のIT担当・情報システム部門に連絡する(自分だけで何とかしようとしない)
- セキュリティソフトでフルスキャンする(会社の指示に従う)
- メール・社内システムなどのパスワードを、別の安全な端末から変更する
- 取引先や関係者に、「自分のアドレスを名乗る不審なメールが届くかもしれない」と知らせる
※エモテットの確認ツール「EmoCheck」は配布が終了し、脆弱性があるため使ってはいけません。JPCERT/CCは、主要なウイルス対策ソフトでのフルスキャンやログの調査などを案内しています。
こういうときは、報告が早いほど被害が小さくなるの。「怒られるかも」なんて考えずに、すぐ知らせること。
会社のメールで気をつけたいこと
- ファイルを送る前に、別の手段で一言伝える:電話やチャットで「これからファイルを送ります」と予告しておくと、偽物との区別がつきやすい
- パスワード付きZIPのやり取り(いわゆるPPAP)はやめる方向へ:中身をウイルス対策ソフトで調べにくいという問題が指摘され、廃止する企業が増えている。クラウドストレージの共有リンクを使うのが一般的になりつつある
- 不審なメールは、すぐチームで共有:「変なメールが来た」と上司や同僚に伝えれば、ほかの人の被害も防げる
まとめ:「いつもと違う」に気づく目を持つ
- エモテットは今は活動が確認されていないが、返信を装う手口は今も使われている
- EmoCheckは配布終了・脆弱性あり。使わない
- AIで、なりすましの文章・声・動画はさらに自然に。お金やパスワードの依頼は別の手段で本人確認
- マクロは有効にしない、ブロックを解除しない
- おかしいと思ったら、すぐにネットワークから切り離して、IT担当に連絡
「いつもと違う」に気づくのが大事なんですね。……あ、だから最近、マナミさんの機嫌がちょっといいのも、すぐ分かるんですよ!
なっ……!そ、そんなところばっかり気づかなくていいのよ!
え、当たってました?何かいいことあったんですか?
……し、仕事に戻りなさい!
このサイトでは、一人暮らしに役立つ知識をハヤト君と一緒に学んでいきます。次回もお楽しみに!
コメント